
Blog
راهنمای جامع امنیت سایت وردپرس: استراتژیهای حیاتی برای مقابله با هک
افزایش روزافزون حملات سایبری نشان میدهد که حفظ امنیت سایت وردپرس به یکی از حیاتیترین وظایف هر مدیر وبسایت تبدیل شده است. تصور کنید صدها ساعت زمان و هزینه صرف طراحی و توسعه کسبوکار آنلاین خود کردهاید، اما ناگهان با یک نفوذ امنیتی تمام دسترنجتان از بین میرود. تیم متخصص پارس اینترفیس، بهعنوان بهترین شرکت طراحی سایت در تهران، در این مقاله جامع راهکارهای عملی و کلیدی برای ایمنسازی کامل وردپرس را بررسی میکند.
فهرست مطالب
- چرا امنیت سایت وردپرس از اهمیت بالایی برخوردار است؟
- اقدامات پایهای و حیاتی برای ارتقای امنیت وردپرس
- استراتژیهای پیشرفته برای سختسازی وردپرس
- مقاومسازی فایلهای حیاتی wp-config.php و htaccess.
- افزایش ایمنی صفحه ورود و مقابله با حملات
- انتخاب ارائهدهنده میزبانی وب امن و مطمئن
- تقویت امنیت سایت وردپرس با افزونههای تخصصی
- انواع دیوارهای آتش و ابزارهای شناسایی بدافزار
- پایش فعالانه و پاسخگویی به حوادث امنیتی
- امنیتیسازی انتقال دادهها با SSL و HTTPS
- بهینهسازی امنیت پایگاه داده وردپرس
- سفارشیسازی تنظیمات وردپرس برای افزایش امنیت
- چکلیست امنیتی و توصیههای تکمیلی برای پایش وردپرس
- جمعبندی راهکارهای حفاظت از وبسایت
- پرسشهای متداول درباره امنیت سایت وردپرس
- درباره نویسنده و مقالات مرتبط
- پرسشهای متداول
چرا امنیت سایت وردپرس از اهمیت بالایی برخوردار است؟
طبق گزارشهای معتبر بینالمللی مؤسسه سایتلاک (SiteLock)، در هر لحظه حدود ۴.۱ میلیون وبسایت در سراسر جهان به بدافزارها (Malware) و تهدیدات فیشینگ (Phishing) آلوده میشوند. غفلت از ایمنسازی پایه، پیامدهای جبرانناپذیری مثل از دست رفتن درآمد و تخریب اعتبار برند به همراه دارد.
اصلیترین روشهای هک وردپرس شامل سرقت کلمات عبور، تزریق کد مخرب و حملات جلوگیری از سرویس (DDoS) است. از سوی دیگر، استفاده از رمزهای عبور ضعیف، بهروزرسانی نکردن افزونهها و هسته وردپرس و بهکارگیری افزونههای آسیبپذیر، مسیر نفوذ هکرها را هموار میکند.
علاوه بر این، مانیتورینگ فعالیت کاربران در پنل مدیریت وردپرس (wp-admin) الزامی است. با بررسی مداوم رفتار کاربران، میتوانید دسترسیهای غیرمجاز و حرکات مشکوک را پیش از بروز خسارت شناسایی کنید.
اقدامات پایهای و حیاتی برای ارتقای امنیت وردپرس
برای جلوگیری از نفوذ مهاجمان، پیادهسازی اصول پایه امنیت نخستین قدم است. این اقدامات مواردی مانند بهروزرسانی منظم، استفاده از رمزهای قدرتمند، پشتیبانگیری دورهای و داشتن برنامه پشتیبانی تخصصی را شامل میشود.
۱. بروزرسانی مداوم هسته، افزونهها و قالبها
نرمافزارهای قدیمی همواره بزرگترین روزنههای امنیتی را ایجاد میکنند. بنابراین باید همیشه جدیدترین نسخه هسته وردپرس، افزونهها و قالبهای فعال را روی سایت خود نصب داشته باشید.
با این حال، پیش از اجرای بهروزرسانیها، تهیه نسخه پشتیبان و تست سازگاری افزونهها اهمیت زیادی دارد. در صورت بروز اختلال هنگام آپدیت، استفاده از دیواره آتش وب (WAF) بهعنوان اصلاح مجازی (Virtual Patching)، ریسکهای امنیتی را تا زمان رفع مشکل کاهش میدهد.
۲. الزام استفاده از کلمات عبور پیچیده و ابزارهای مدیریت رمز
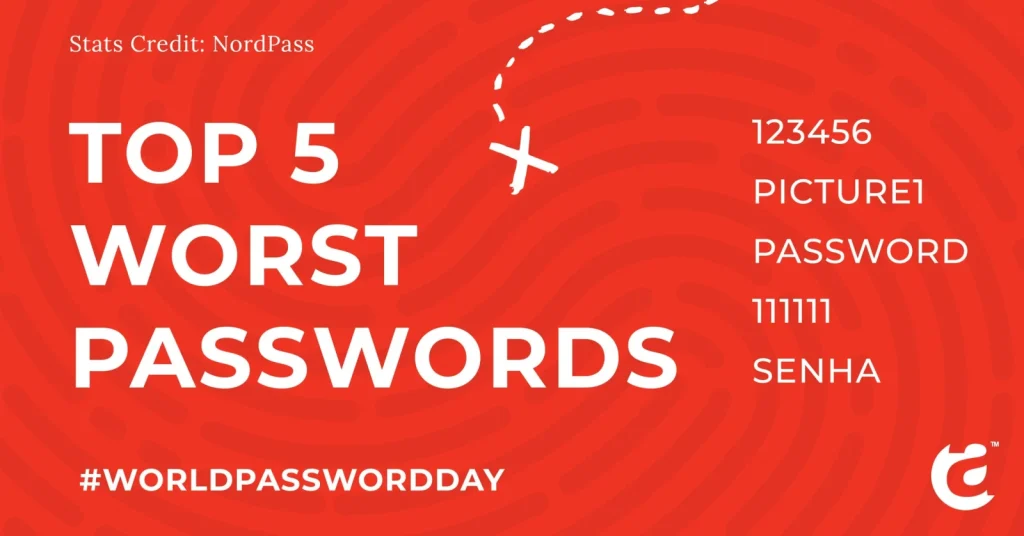
استفاده از عبارتهای عبور قابلحدس یکی از سادهترین راههای نفوذ به سیستم است. بنابراین باید ترکیبهای تصادفی شامل حروف بزرگ و کوچک، اعداد و نمادهای خاص را جایگزین رمزهای ساده کنید.
در همین راستا، ابزارهای مدیریت رمز مانند لستپاس (LastPass) و دشلین (Dashlane) فرآیند ساخت و ذخیرهسازی امن کلمات عبور پیچیده را آسان میکنند. این کار مانع از موفقیت حملات جستجوی فراگیر یا همان بروت فورس (Brute Force) میشود.
۳. پشتیبانگیری منظم: چتر نجات وبسایت شما
تهیه نسخه پشتیبان (Backup) تنها راه بازگردانی سریع اطلاعات در صورت بروز بحران یا خرابی سیستم است. فرکانس بکآپگیری به میزان تغییرات سایت شما بستگی دارد و میتواند شامل موارد زیر باشد:
- بکآپ ساعتی: مناسب برای فروشگاههای اینترنتی پرترافیک و سایتهای خبری.
- بکآپ روزانه: مناسب برای وبسایتهای شرکتی با تغییرات محتوایی روزانه.
- بکآپ هفتگی و ماهانه: مناسب برای سایتهای کمترافیک با بهروزرسانی محدود.
برای مدیریت بکآپها میتوانید از افزونههای معتبری نظیر UpdraftPlus Pro و Duplicator استفاده کنید. با این حال، ذخیره فایلهای پشتیبان روی سرور اصلی یک خطای بزرگ است. همواره نسخههای بکآپ را در فضاهای ابری مجزا مانند گوگل درایو (Google Drive) یا دراپباکس (Dropbox) نگهداری کنید تا در صورت هک سرور هاستینگ، دادههای شما محفوظ بمانند.
۴. استفاده از خدمات پشتیبانی تخصصی پارس اینترفیس
سپردن مسئولیت نگهداری سایت به یک تیم حرفهای، امنیت و پایداری عملکرد آن را تضمین میکند. خدمات پشتیبانی وردپرس در مجموعه پارس اینترفیس شامل مانیتورینگ ۲۴ ساعته، بهروزرسانی ایمن هسته و افزونهها همراه با بررسی انسانی (Human Check)، پشتیبانگیری منظم ابری و ارائه گزارشهای دقیق امنیتی است.
استراتژیهای پیشرفته برای سختسازی وردپرس
علاوه بر اقدامات اولیه، پیادهسازی تاکتیکهای سختسازی (Hardening) سطح ایمنی وبسایت شما را به شکل چشمگیری افزایش میدهد. این تاکتیکها شامل ایمنسازی فایلهای حساس و غیرفعالسازی ویرایشگر فایل در پیشخوان است.
مقاومسازی فایلهای wp-config.php و .htaccess
فایل wp-config.php حاوی اطلاعات حساس دیتابیس و کلیدهای امنیتی سایت است. بنابراین محدود کردن سطح دسترسی به این فایل و انتقال قواعد حفاظتی به فایل .htaccess مانع دسترسی مستقیم هکرها به پیکربندی اصلی سرور میشود.
مقاومسازی فایلهای حیاتی wp-config.php و htaccess.
فایلهای wp-config.php و htaccess. قلب امنیتی وبسایت وردپرسی شما هستند. ایمنسازی این دو فایل کلیدی، راه را بر دسترسیهای غیرمجاز به دادههای حساس میبندد. با انتقال فایل wp-config.php به یک پوشه بالاتر (خارج از root)، دسترسی مستقیم اینترنتی به آن کاملاً قطع میشود.
از سوی دیگر، تنظیم دقیق دستورات فایل htaccess. دیواری محکم در برابر نفوذ میسازد. البته هنگام ویرایش این فایلها باید حسابشده عمل کنید؛ چرا که یک اشتباه کوچک در کدهایش، کل سایت را از دسترس خارج خواهد کرد. این فایل تمام رفتوآمدها و نحوه ارتباط سرور با سایت شما را مدیریت میکند.
غیرفعالسازی ویرایشگر فایل در پیشخوان وردپرس
غیرفعال کردن ویرایشگر فایل در پیشخوان، یکی از هوشمندانهترین اقدامات برای ارتقای امنیت وردپرس است. این کار فرصت مانور را از هکرها میگیرد و مانع دستکاری فایلهای حیاتی پوسته یا افزونهها میشود. شما میتوانید تنها با افزودن یک تکه کد ساده به فایل wp-config.php، این قابلیت خطرناک را برای همیشه ببندید.
افزایش ایمنی صفحه ورود و مقابله با حملات
صفحه ورود وردپرس، دروازه اصلی دسترسی کاربران و مدیران به بخش مدیریت است؛ بنابراین، محافظت از این ورودی حساس اولویت اول امنیت محسوب میشود. شما میتوانید با چند اقدام ساده اما اثرگذار، مثل محدودسازی تلاش برای ورود و فعالسازی ورود دو مرحلهای، ریسک حملات سایبری را به حداقل برسانید. در ادامه این روشها را دقیقتر بررسی میکنیم.
محدودسازی دفعات ورود برای مهار حملات بروت فورس
در حملات بروت فورس (Brute Force)، هکرها با تست مداوم ترکیبات مختلف رمز عبور، شانس خود را برای نفوذ امتحان میکنند. محدود کردن تعداد تلاشهای مجاز، این تکنیک را کاملاً خنثی میسازد. افزونههایی مثل Limit Login Attempts، WP Limit Login Attempts یا Loginizer به شما کمک میکنند تا آیپیهای مشکوک را مسدود کرده و امنیت صفحه ورود را ارتقا دهید.
تایید هویت دو مرحلهای (2FA): لایه امنیتی مکمل
ورود دو مرحلهای یک سد دفاعی مستحکم روی فرم ورود سایت میکشد. این ابزار علاوه بر کلمه عبور، به یک کد یکبارمصرف زماندار نیاز دارد. به این ترتیب، حتی اگر نفوذگران رمز عبور شما را کشف کنند، باز هم پشت سد کد دوم میمانند. برای فعالسازی این قابلیت میتوانید از افزونههای تخصصی مثل 2FA یا Two-Factor استفاده کنید.
انتخاب ارائهدهنده میزبانی وب امن و مطمئن
کیفیت و اعتبار هاستینگ تاثیر مستقیمی بر امنیت و پایداری سایت دارد. یک ارائهدهنده هاستینگ قدرتمند با بهکارگیری ابزارهای امنیتی روز، ریسک نفوذ را به حداقل میرساند. دیوار آتش (Firewall)، اسکنر بدافزار و سیستم پشتیبانگیری خودکار از جمله این ابزارهای حیاتی هستند.
آپدیت خودکار هسته وردپرس از سمت سرور نیز امنیت سایت را بالا میبرد. البته حواستان باشد که گاهی این بهروزرسانیها با افزونهها یا قالب سایت تداخل پیدا میکنند. برای انتخاب محیط میزبانی، گزینههای زیر در دسترس شماست:
- هاست اشتراکی (Shared Hosting)
- سرور مجازی (VPS)
- سرور اختصاصی (Dedicated Server)
- هاست مدیریتشده وردپرس (Managed WordPress Hosting)
- میزبانی ابری یا AWS (Cloud / AWS Hosting)
هر یک از این سرویسها ویژگیها و مزایای متفاوتی دارند. در کنار این موارد، حتماً از فعال بودن گواهینامه SSL و پروتکل HTTPS اطمینان حاصل کنید. این پروتکل تمام اطلاعات ردوبدلشده بین کاربر و سایت را رمزنگاری میکند تا دست نفوذگران به آن نرسد.
بهترین گزینهها برای میزبانی وب امن
مجموعه پارس اینترفیس، به عنوان بهترین شرکت طراحی سایت در تهران، خدمات میزبانی وب مبتنی بر زیرساختهای قدرتمند ابری AWS را با شروع قیمت ۳۰ دلار در ماه ارائه میدهد. این سرویسها به طور اختصاصی برای سایتهای وردپرسی پرترافیک بهینهسازی شدهاند و به شبکه توزیع محتوای (CDN) فوقالعاده سریعی مجهزند.
اگر هم میخواهید مدیریت هاست را بدون دغدغه به متخصصان بسپارید، پارس اینترفیس پلنهای مدیریتشده اختصاصی ارائه میکند. هزینه این پلنها از ۵۰ دلار در ماه شروع شده و متناسب با میزان ترافیک تنظیم میشود. با این راهکار، سایت شما همواره بالاترین سطح سرعت و امنیت را تجربه خواهد کرد.
تقویت امنیت سایت وردپرس با افزونههای تخصصی
افزونههای امنیتی مدرن نقش مکمل و مهمی در حفاظت از پایگاه وردپرسی شما ایفا میکنند. این ابزارها فرآیندهای ایمنسازی را خودکار کرده و محیط سایت را لحظهبهلحظه میپایند. اسکن کدهای مخرب و گزارش سریع رفتارهای مشکوک، شما را بلافاصله از خطرات احتمالی مطلع میسازد.
دیوار آتش برنامه کاربردی وب (WAF) برای حفاظت لحظهای
دیوار آتش وب یا همان WAF، خط مقدم دفاع زنده در برابر هکرهاست. این سیستم پیش از آنکه درخواستهای مشکوک به سرور برسند، جلوی آنها را میگیرد. با فعالسازی WAF، سایت وردپرسی خود را در برابر تهدیدات زیر رویینتن میکنید:
- تلاشهای مخرب نفوذگران
- آسیبپذیریهای نرمافزاری
- حملات تزریق کد SQL (SQL Injection)
- حملات اسکریپتنویسی بینسایتی (XSS)
- حملات منع خدمت توزیعشده (DDoS)
انواع دیوارهای آتش و ابزارهای شناسایی بدافزار
دیوارهای آتش وبسایت به دو دسته اصلی سطح DNS و سطح برنامه تقسیم میشوند. افزونههای سرشناسی مثل Sucuri و Wordfence امکان قفلکردن نشانیهای اینترنتی مشکوک را در اختیارتان میگذارند. این ویژگی ارزشمند از صفحه ورود سایت در برابر دسترسیهای غیرمجاز بهخوبی محافظت میکند. متخصصان پارس اینترفیس همواره استفاده از دیوارهای آتش معتبر را برای تضمین امنیت سایتهای وردپرسی توصیه میکنند.
ابزارهای اسکن و پاکسازی بدافزار نقش حیاتی در کشف خطرات امنیتی ایفا میکنند. شما با اسکنهای منظم و دورهای میتوانید تهدیدها را پیش از بروز آسیبهای جدی شناسایی و خنثی کنید. این کار امنیت خاطری همهجانبه برای بازدیدکنندگان سایت فراهم میآورد.
در این میان، افزونه Wordfence یکی از قویترین گزینهها برای شناسایی بدافزار در وردپرس است. این ابزار امکاناتی مثل ثبت گزارشهای حسابرسی، بررسی یکپارچگی فایلها و ارسال هشدارهای ایمیلی دارد. همچنین تمام تلاشهای ناموفق برای ورود به سایت را دقیق ردیابی میکند. بهکارگیری منظم این ابزارها، محیطی کاملاً امن و مطمئن میسازد.
پایش فعالانه و پاسخگویی به حوادث امنیتی
پایش مداوم و واکنش سریع به رویدادهای امنیتی، شرط اصلی پایداری وبسایت شماست. وقتی فعالیتهای مختلف را زیر نظر بگیرید، خیلی راحتتر جلوی رفتارهای مخرب را میگیرید. این استراتژی هوشمندانه کمک میکند همواره یک گام از هکرها و مهاجمان جلوتر باشید.
ثبت و بررسی رویدادهای مربوط به کاربران یکی از اقدامات کلیدی در مدیریت وبسایت است. شما میتوانید با ارزیابی دقیق لاگها، رفتارهای مشکوک را در سریعترین زمان ممکن شناسایی کنید. افزونههای متعددی برای ثبت دستکاریها وجود دارند تا مدیر سایت بلافاصله از هرگونه تغییر ناخواسته مطلع شود.
مراحل آمادگی برای مواجهه با رخنه امنیتی
داشتن برنامهای شفاف برای مدیریت رخنههای امنیتی کاملاً ضروری است. تیم فنی پارس اینترفیس اجرای گامبهگام مراحل زیر را برای واکنش سریع و مؤثر پیشنهاد میدهد:
- آمادهسازی: تدوین سیاستها، ابزارها و فرآیندهای لازم پیش از وقوع حادثه.
- شناسایی و تحلیل: تشخیص سریع منشأ نفوذ و بررسی میزان خسارات واردشده.
- مهار نفوذ: محدود ساختن دسترسی مهاجمان برای جلوگیری از گسترش آسیب به سایر بخشها.
- پاکسازی: حذف کامل بدافزارها، کدهای مخرب و آسیبپذیریها از روی سرور.
- بازیابی: بازگردانی اطلاعات و خدمات وبسایت به حالت عادی و امن.
- ارتباطات و گزارشدهی: مطلعسازی ذینفعان، تیم پشتیبانی و کاربران متأثر از حادثه.
- مستندسازی: ثبت دقیق تمام مراحل برای جلوگیری از تکرار حوادث مشابه در آینده.
علاوه بر این، ممیزیها و ارزیابیهای دورهای امنیتی، نقاط ضعف مخفی سیستم را آشکار میکنند. با برطرفکردن بهموقع این آسیبپذیریها، امنیت سایت وردپرسی شما همواره در بالاترین سطح باقی میماند.
امنیتیسازی انتقال دادهها با SSL و HTTPS
محافظت از دادههای در حال تبادل میان کاربر و سرور اهمیت فوقالعادهای دارد. پروتکلهای SSL و HTTPS اطلاعات حساسی نظیر رمزهای عبور و دادههای شخصی را رمزنگاری میکنند. در نتیجه، افراد سودجو نمیتوانند این اطلاعات را در مسیر انتقال شنود یا سرقت کنند.
ابتدا اطمینان حاصل کنید که شرکت ارائهدهنده هاستینگ شما گواهی SSL معتبر ارائه میدهد. سپس وبسایت خود را برای استفاده اجباری از HTTPS تنظیم کنید. این اقدام ساده، بستری کاملاً مطمئن و امن برای کاربران فراهم میسازد.
بهینهسازی امنیت پایگاه داده وردپرس
ایمنسازی پایگاه داده جلوی دسترسیهای غیرمجاز و سرقت اطلاعات ارزشمند را میگیرد. تغییر تنظیمات پیشفرض دیتابیس، امنیت سایت وردپرس را به شدت افزایش میدهد. متخصصان پارس اینترفیس راهکارهای عملی و مؤثری را در ادامه بررسی میکنند.
تغییر پیشوند پیشفرض پایگاه داده
وردپرس به طور پیشفرض از پیشوند wp_ برای جداول دیتابیس استفاده میکند. تغییر این پیشوند، خطر حملات تزریق کد (SQL Injection) را به میزان چشمگیری کاهش میدهد. زیرا مهاجمان دیگر نمیتوانند ساختار و نام جداول شما را به راحتی حدس بزنند.
شما میتوانید این تغییر را به صورت دستی در فایل wp-config.php اعمال کنید. همچنین افزونههایی مانند Brozzme یا WP Staging این کار را بسیار ساده میکنند. همین تغییر کوچک، یک لایه دفاعی ارزشمند ایجاد خواهد کرد.
محدود کردن دسترسی به پایگاه داده
محدود کردن دسترسیها فقط به افراد مجاز، امنیت دادههای شما را تضمین میکند. برای بهینهسازی و کنترل دسترسی به دیتابیس، اقدامات زیر را انجام دهید:
- تعریف دقیق نقشها و سطوح دسترسی کاربران وبسایت.
- استفاده از نامهای کاربری مجزا و اختصاصی برای MySQL.
- بهروزرسانی مداوم هسته وردپرس، قالبها و افزونهها.
- حذف افزونهها و قالبهای بدون استفاده و غیرفعال.
- تهیه پشتیبان منظم و دورهای از دیتابیس.
- محدودسازی دسترسی به نشانی ورودی مدیریت وردپرس.
- محدود کردن ورود به حساب کاربری فقط از IPهای مشخص.
سفارشیسازی تنظیمات وردپرس برای افزایش امنیت
سفارشیسازی و پیکربندی دقیق تنظیمات وردپرس، نقاط ضعف موجود را کاملاً برطرف میکند. برای نمونه، محدود کردن تعداد دفعات تلاش برای ورود جلوی حملات بروتفورس را میگیرد. همچنین تغییر آدرس صفحه ورود و بهروزرسانی منظم کلمات عبور، امنیت سایت شما را به طور چشمگیری ارتقا میدهد.
چکلیست امنیتی و توصیههای تکمیلی برای پایش وردپرس
با داشتن یک چکلیست امنیتی دقیق، اجرای پروتکلهای حیاتی را بهطور مستمر ارزیابی میکنید و همواره یک قدم از خطرات جلوتر میمانید. این هوشیاری مداوم باعث میشود امنیت سایت وردپرس شما در برابر تهدیدهای احتمالی پایدار بماند.
زیر نظر داشتن فعالیت کاربران و انجام ممیزیهای دورهای، به شما کمک میکند رفتارهای مشکوک را سریع شناسایی کنید. علاوه بر این، رعایت راهکارهای استاندارد و بهروزرسانی مداوم پروتکلها، دادههای شما و امنیت بازدیدکنندگان را کاملاً تضمین میکند.
جمعبندی راهکارهای حفاظت از وبسایت
ایمنسازی وردپرس نیازمند ترکیبی هوشمندانه از اقدامات پایه، روشهای پیشرفته، افزونههای کاربردی و هاست امن است. بهروزرسانی منظم نرمافزارها، انتخاب رمزهای عبور پیچیده، تهیه نسخه پشتیبان و تحلیل رفتار کاربران، ارکان اصلی این مسیر بهشمار میروند.
شما میتوانید با شخصیسازی تنظیمات امنیتی، از وبسایت خود در برابر آسیبپذیریها محافظت کنید. ارتقای مداوم دانش امنیتی و حفظ هوشیاری شرط اصلی پایداری سایت است. در این مسیر، تیم پارس اینترفیس بهعنوان بهترین شرکت طراحی سایت در تهران در تمامی مراحل همراه شماست.
پرسشهای متداول درباره امنیت سایت وردپرس
آیا وبسایتهای وردپرسی به اندازه کافی امن هستند؟
بله، هسته اولیه وردپرس بسیار ایمن طراحی شده است. شما میتوانید با رعایت اصول استاندارد، ایمنی آن را دوچندان کنید. سطح امنیت وردپرس بهراحتی با سایر سیستمها رقابت میکند و انتخابی کاملاً مطمئن برای صاحبان وبسایت است.
چگونه امنیت وبسایت وردپرسی خود را ارتقا دهیم؟
بهروزرسانی بهموقع قالبها و افزونهها نخستین قدم در افزایش ایمنی است. همچنین باید از رمزهای عبور قوی و منحصربهفرد استفاده کنید، نرخ تلاش برای ورود را محدود سازید و افزونه Wordfence را نصب کنید. فعالسازی ورود دو مرحلهای، دریافت گواهی SSL و پشتیبانگیری منظم نیز حیاتی هستند.
آیا وردپرس قابلیتهای امنیتی داخلی دارد؟
وردپرس امکانات امنیتی داخلی متعددی در اختیارتان میگذارد، اما برای حفاظت کامل باید اقدامات تکمیلی مانند بهروزرسانی را انجام دهید. سرویس WordPress.com تمام سایتها و دامنههای اختصاصی را بهصورت رمزنگاریشده و غیرقابل تغییر ارائه میدهد. با این حال، ما همیشه نصب افزونههای امنیتی پرمیوم مانند Wordfence و Sucuri را پیشنهاد میکنیم.
رایجترین روشهای هک سایتهای وردپرسی کدامند؟
سرقت رمز عبور، تزریق بدافزار و حملات منع خدمت (DDoS) از متداولترین روشهای نفوذ هستند. هکرها معمولاً تلاش میکنند از طریق فرمها یا تزریق فایل PHP، به هسته وردپرس آسیب بزنند.
چگونه تلاشهای ورود به وردپرس را محدود کنیم؟
شما میتوانید برای این کار از افزونههایی مانند Limit Login Attempts، WP Limit Login Attempts یا Loginizer استفاده کنید. علاوه بر این، افزونه جامع Wordfence نیز این قابلیت کاربردی را در اختیارتان قرار میدهد.
درباره نویسنده و مقالات مرتبط
آدام یک کارآفرین پرانرژی است که از کمک به دیگران لذت میبرد. او همواره به دنبال فعالیتهای ماجراجویانه و ارائه راهکارهای مفید و کاربردی است.
- مقاله قبلی: شکلدهی به چشمانداز طراحی وب با پارس اینترفیس بهعنوان بهترین شرکت طراحی سایت در تهران.
- مقاله بعدی: اصول پایه طراحی وب: نکاتی برای طراحی یک لندینگ پیج اثربخش.
پرسشهای متداول
چرا امنیت سایت وردپرس اهمیت زیادی دارد؟
به دلیل محبوبیت بالا، وردپرس هدف اصلی هکرهاست. عدم توجه به امنیت میتواند منجر به سرقت اطلاعات، افت شدید رتبه سئو و زیانهای مالی سنگین شود.
بهترین روش برای تهیه نسخه پشتیبان از وردپرس چیست؟
استفاده از افزونههای معتبر مانند UpdraftPlus و ذخیرهسازی خودکار بکآپها در فضاهای ابری خارج از سرور هاست مانند گوگل درایو یا دراپباکس.
خدمات پشتیبانی پارس اینترفیس شامل چه موارد امنیتی میشود؟
مانیتورینگ مداوم، آپدیت ایمن همراه با بازبینی انسانی، بکآپگیری منظم ابری و رفع سریع آسیبپذیریهای امنیتی.
آیا بهروزرسانی افزونهها به تنهایی برای امنیت وردپرس کافی است؟
خیر، بهروزرسانی یک قدم اصلی است اما باید با رمزهای قوی، احراز هویت دو مرحلهای، سختسازی فایلها و دیواره آتش همراه باشد.